 KI
Fachüberblick am Morgen, 30. Oktober 2026. Quellenstand: 06:36 Uhr MEZ. Diese Ausgabe behandelt drei Veröffentlichungen vom 29. Oktober: die Überarbeitung von OpenAIs Model Spec, die In-Chat-Dateibearbeitung in Gemini und den Symantec-Bericht über unautorisierte Relay-Dienste für Codex und Claude Code. Die verbindende Frage lautet, wie Verhaltens- und Kontrollvorgaben jeweils abgesichert sind: durch Selbstbindung, durch Produktdesign oder durch veröffentlichte Kompromittierungsindikatoren.
1. OpenAI Model Spec: Von der Regelliste zum Wertekanon
Der Model Spec, OpenAIs öffentliche Verhaltensbeschreibung für seine Modelle, ist reorganisiert worden. Fünf Werte tragen das Dokument jetzt: Treue zur menschlichen Absicht (faithfulness to human intent), Schadensminimierung, Ehrlichkeit und Transparenz, menschliche Handlungsfähigkeit und Fürsorge. Die aktualisierte Befehlskette legt fest, welche Anweisungen gelten und wie Konflikte aufgelöst werden: OpenAI definiert die Grenzen, Entwickler steuern Anwendungen innerhalb dieser Grenzen, Nutzer steuern die Arbeit des Modells innerhalb beider Ebenen. Neue Abschnitte behandeln den Umgang mit Kontext (Erinnerungen und Gesprächsinformationen als Evidenz für Absichten), die Stärkung menschlicher Handlungsfähigkeit, das Befolgen relevanter sozialer Normen und die Kontrolle von Nebenwirkungen [1].
Gestrichen wurde der Großteil der detaillierten Stilvorgaben; Stil soll sich aus Nutzerfeedback und Kontext ergeben. Behalten bleiben stärkere Defaults wie die objektive Herangehensweise an Fragen. Terminologisch heißt das Modell im Spec nun durchgehend "GPT" statt "the assistant". Konzeptionell stützt sich der Entwurf auf das Assistance-Games-Framing der Alignment-Forschung. Governance-seitig bleibt der Spec eine Selbstbindung: OpenAI schreibt, trainiert und prüft selbst, eine externe Instanz existiert nicht. Zwei Selbstaussagen sind dafür relevant: Die aktuellen Modelle spiegeln den Spec nach eigenen Angaben noch nicht vollständig wider, und neue Trainingsmethoden, mit denen Modelle die Werte lernen sollen, liegen noch ohne publizierte Ergebnisse. Die Konformität lässt sich am Verhalten der Modelle prüfen; die Wirkung der neuen Trainingsmethoden zeigt sich erst an kommenden Modellversionen [1].
2. Gemini: Dateibearbeitung ohne Kontextwechsel
Google erweitert Gemini um das Bearbeiten von Dateien im Chat. Erzeugen, Vorschau und direktes Editieren sind nun für PDFs, Google Docs, Sheets, Slides, Markdown, TXT und Code möglich; im Vollbildmodus kann manuell editiert oder eine Markierung mit einer Anweisung an Gemini verknüpft werden. Die Plattformmatrix ist asymmetrisch: PDFs funktionieren im Web und mobil, alle anderen Formate vorerst nur im Web. Verfügbar ist die Funktion für alle Nutzer in allen Sprachen, in denen die Gemini-App angeboten wird [2]. Neu ist der Bearbeitungsschritt: Dateien erzeugen und herunterladen konnte Gemini bereits seit Anfang des Jahres; die Bearbeitung innerhalb des Chats zieht das Produkt näher an Claudes Datei-Werkzeuge heran, die dieses Muster früher etabliert haben [3].
Die Ankündigung lässt technische Fragen offen: Wie Versionierung und Kollisionsverhalten bei Google Docs gehandhabt werden, welche Verarbeitungswege die Dateiinhalte nehmen und ob Berechtigungen aus Workspace übernommen werden, ist zum Quellenstand nicht belegt. Für eine Bewertung im Unternehmenskontext sind genau diese Punkte relevant und derzeit nur am produktiven Verhalten, nicht an der Ankündigung, prüfbar [2].
3. Unautorisierte Relays: Befundlage und Risikoarchitektur
Symantecs Threat Hunter Team beschreibt einen Relay-Dienst, der die unveränderten, originalen CLIs von OpenAI Codex und Claude Code per npm installiert und anschließend per fileless PowerShell- oder Bash-Einzeiler (iwr | iex beziehungsweise curl | bash) von einer Lookalike-Domain umkonfiguriert: base_url beziehungsweise ANTHROPIC_BASE_URL zeigt auf Relay-Infrastruktur, der API-Key wird durch ein Relay-Token ersetzt, der Sandbox-Modus wird auf "danger-full-access" gesetzt, Netzwerkzugriff für die Write-Sandbox aktiviert und Telemetrie deaktiviert. Die Änderungen werden als benutzerbezogene Umgebungsvariablen persistiert. Auf mindestens einem Host wurde zuvor eine legitime Anthropic-Sitzung abgemeldet und deren Credentials gelöscht. Es handelt sich ausdrücklich nicht um eine Schwachstelle in den Werkzeugen; sie verhalten sich nach der Umkonfiguration spezifikationsgemäß [4].
Die Beobachtungslage: aktiv seit mindestens Anfang 2026, ein Dutzend betroffene Organisationen in Industrieautomation, Elektronikfertigung, Halbleitern, Pharma, Schifffahrt, Reifen, Petrochemie und Rechenzentrumsdiensten, vorwiegend in Festland-China sowie bei Töchtern in Südkorea, Taiwan und Malaysia. Die Infrastruktur rotierte über mindestens acht Domains mit OpenAI- oder Anthropic-Imitation. Die ausgegebenen Claude-Code-Keys tragen das Format sk-ant-oat01-, das Anthropic für abonnementbasierte OAuth-Tokens verwendet; das ist konsistent mit gebündelten Flatrate-Abos, aber kein Beweis. Missbrauch wurde nicht beobachtet; die Fähigkeit, Prompts, Dateien und Secrets mitzulesen und Antworten zu verändern, ergibt sich jedoch strukturell aus der Relay-Position. Symantec veröffentlicht konkrete Detektionshinweise und Indikatoren, darunter base_url-Änderungen, der Sandbox-Modus "danger-full-access" und Einzeiler-Downloads kurz nach npm-Installationen [4][5].
Unsere Einordnung: Drei Kontrollmodelle, eine Prüffrage
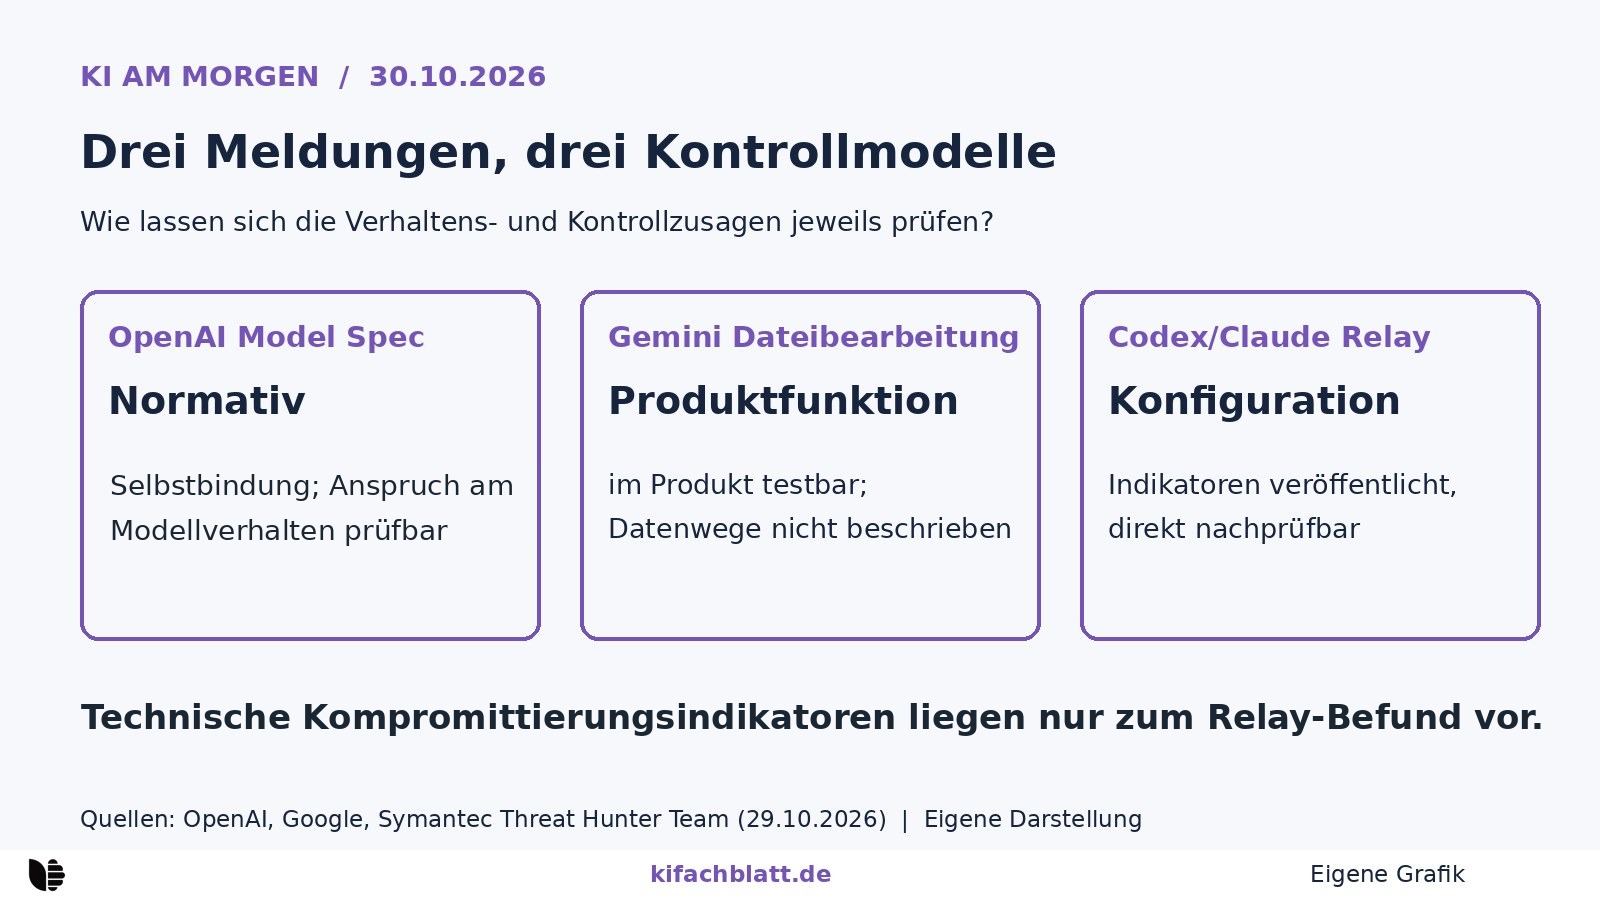
Die drei Meldungen stehen für drei Absicherungswege: normative Selbstbindung (Model Spec), Einbettung in das Chat-Produkt (Gemini) und konfigurative Kontrolle mit öffentlich dokumentierten Artefakten (Relay-Fall). Zum Quellenstand liegen veröffentlichte technische Kompromittierungsindikatoren nur zum Relay-Befund vor; sie lassen sich unabhängig nachprüfen. Beim Spec ist der Anspruch am Modellverhalten prüfbar, belastbare Ergebnisse zu den neuen Trainingsmethoden liegen noch nicht vor. Die Gemini-Funktion lässt sich im Produkt ausprobieren; was die Ankündigung zu Datenwegen und Versionierung offenlässt, ist vorerst nicht belegt. Die Prüffrage lautet damit einheitlich: Was ist heute überprüfbar, und was bleibt Anbieterzusage?
Vertiefend: Sicherheit für Agenten-Systeme: von Prompt Injection bis Sandbox und Coding-Agenten im Alltag: Setup, Grenzen, Review-Pflicht.
Quellen
- An updated Model Spec for more capable and beneficial AI, OpenAI (abgerufen 2026-10-30)
- Edit and preview documents directly in Gemini, Google (The Keyword) (abgerufen 2026-10-30)
- Sandbox Flipped to 'Danger-Full-Access': Unauthorized AI Relays Create Risk for Organizations, Symantec Threat Hunter Team (Broadcom) (abgerufen 2026-10-30)
- Shadowy AI Relay Disables OpenAI Codex, Claude Code Sandboxes, Dark Reading (abgerufen 2026-10-30)
- You can generate and edit Google Docs files directly in Gemini chats now, The Verge (abgerufen 2026-10-30)