 KI
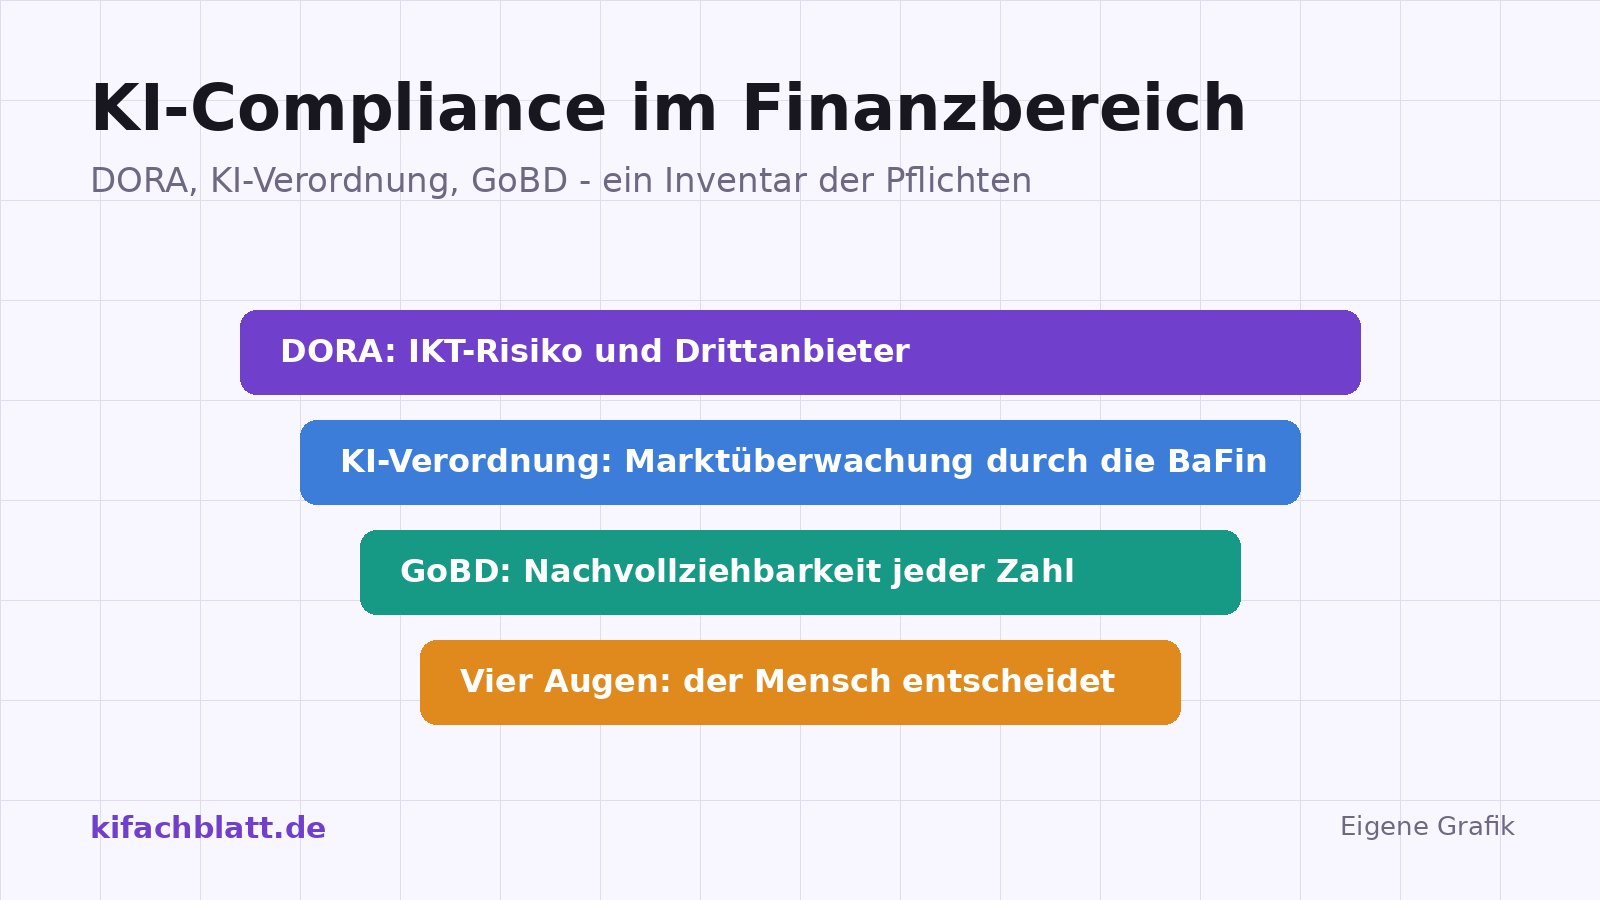
Eine KI-Auswertung im Controlling ist nirgends so schnell eine Regulierungsfrage wie im Finanzbereich. Drei Ebenen greifen gleichzeitig: die IT-Resilienz (DORA), das KI-Recht (KI-Verordnung mit nationaler Marktüberwachung) und die Buchführungspflichten (GoBD). Wer sie einzeln betrachtet, doppelt Arbeit; wer sie als Schichten liest, sieht: Alle drei verlangen am Ende dasselbe - wissen, was läuft, und belegen können, dass es unter Kontrolle ist.
Ebene 1: DORA - KI ist ein IKT-Asset
Die Verordnung über digitale operationale Resilienz (DORA, (EU) 2022/2554) gilt seit dem 17. Januar 2025 für nahezu den gesamten Finanzsektor: Banken, Versicherer, Wertpapierfirmen, Zahlungsinstitute und mehr. Sie verlangt einen dokumentierten IKT-Risikomanagementrahmen, Klassifizierung und Meldung schwerwiegender Vorfälle, regelmäßiges Testen - bis hin zu bedrohungsorientierten Penetrationstests - und das Management des Drittparteienrisikos mit vertraglichen Mindestinhalten [1].
Jedes KI-System im Haus - vom Dokumentenleser bis zur Prognose - ist ein IKT-Asset im Sinne dieser Pflichten. Praktisch heißt das: Das KI-Inventar gehört in dasselbe Register wie die übrigen IKT-Assets; der KI-Anbieter ist ein IKT-Drittdienstleister mit DORA-Vertragsanforderungen; ein KI-Ausfall oder -Fehlverhalten kann ein meldepflichtiger Vorfall sein. Die BaFin empfiehlt ausdrücklich, sich am DORA-Inventar zu orientieren, wenn es um den Überblick über KI-Systeme geht [2].
Ebene 2: Die KI-Verordnung und die BaFin
Deutschland hat mit dem KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG) die Zuständigkeiten verteilt: Für KI-Systeme im Finanzsektor ist die BaFin Marktüberwachungsbehörde. Sie überwacht bereits heute, ob Systeme verbotene Praktiken nach Artikel 5 enthalten, ob die Transparenzpflichten nach Artikel 50 eingehalten werden und ob Unternehmen die KI-Kompetenz ihrer Mitarbeitenden nach Artikel 4 fördern [2].
Ab dem 2. Dezember 2027 - verschoben durch den KI-Omnibus, siehe EU AI Act - kommen die Hochrisiko-Anforderungen für zwei Finanz-Anwendungen aus Anhang III hinzu: KI zur Kreditwürdigkeitsprüfung und Bonitätsbewertung natürlicher Personen (ausgenommen Betrugserkennung) sowie KI zur Risikobewertung und Preisbildung in Lebens- und Krankenversicherungen [2]. Wer solche Systeme einsetzt, sollte Risikomanagement, Datenqualität, Dokumentation und menschliche Aufsicht jetzt aufbauen - nicht im Herbst 2027.
Ebene 3: Sektorale Pflichten und GoBD
Die ESMA hat für Wertpapierdienstleister früh klargestellt: Wer KI gegenüber Privatkunden einsetzt, bleibt den MiFID-II-Pflichten verpflichtet - Organisationsanforderungen, Verhaltensregeln, bestmögliches Kundeninteresse. Als Risiken nennt sie algorithmische Verzerrungen, intransparente Entscheidungen, übermäßiges Vertrauen in KI und Datenschutzfragen; die Verantwortung trägt das Unternehmen, nicht das Modell [3]. Die BaFin hat mit ihrem Prinzipienpapier zu Big Data und KI dieselbe Linie für algorithmische Entscheidungsprozesse formuliert: Datenqualität, Nachvollziehbarkeit und Kontrolle sind die Prüfpunkte [4].
Für alle Zahlenprozesse gilt zudem das Handwerkszeug der GoBD: Belege bleiben unverändert, Verfahren sind dokumentiert, jede Buchung ist zum Beleg zurückverfolgbar - die Anpassungen von 2025 zur E-Rechnung machen den strukturierten Datenteil zur maßgeblichen Quelle [5]. Eine KI-Extraktion ist dabei ein Verarbeitungsschritt mit Protokoll, nie der Beleg selbst; Details stehen im Beitrag zur Dokumentenanalyse.
| Regelwerk | Gilt seit | Kernpflicht bei KI |
|---|---|---|
| DORA (EU 2022/2554) | 17. Januar 2025 | KI als IKT-Asset: Risikomanagement, Vorfälle, Tests, Drittanbieter-Register [1] |
| KI-Verordnung + KI-MIG | gestaffelt seit 2024 | Verbote, Transparenz, KI-Kompetenz jetzt; Hochrisiko (Kredit, Versicherung) ab 2.12.2027 [2] |
| MiFID II / ESMA | bestehend | Organisations- und Verhaltenspflichten gelten auch mit KI; Verantwortung bleibt [3] |
| GoBD | bestehend, Änderung 2025 | Nachvollziehbarkeit: Original, Verfahrensdoku, Rückverfolgbarkeit [5] |
Das Betriebsmodell, das alle Ebenen bedient
- Inventar: Jedes KI-System mit Zweck, Daten, Anbieter und Owner erfassen - idealerweise im DORA-Register mit.
- Risikoklasse: AI-Act-Einordnung je System (verboten, hochriskant, transparenzpflichtig, minimal) dokumentieren.
- Freigabe: Human-in-the-Loop mit echter Entscheidungsmacht - wer nur abnickt, beaufsichtigt nicht.
- Protokoll: Eingaben, Modellversionen, Prüfschritte und Korrekturen so führen, dass eine Prüfung sie in einem Jahr noch lesen kann.
- Incident-Weg: Fehlverhalten klassifizieren, Eskalation und Meldewege vor dem Ernstfall festlegen (DORA-Rhythmus).
Diese fünf Schritte sind bewusst unspektakulär. Aufsichtsrecht belohnt keine Eleganz, sondern Belege: ein aktuelles Inventar, eine nachvollziehbare Freigabe, ein Protokoll. Wer sie hat, kann jedes neue KI-Werkzeug in Stunden statt Monaten einordnen.
Einordnung
KI-Compliance im Finanzbereich ist kein neues Regelwerk, sondern drei bestehende, die jetzt zusammenwirken: DORA organisiert die Technik, die KI-Verordnung die Anwendung, die GoBD die Zahl. Wer das Inventar ernst nimmt, erledigt 80 Prozent der Arbeit einmal - und nicht bei jedem Audit neu. Die technischen Grundlagen der Zahlenprozesse stehen in den Beiträgen zum Rechnen mit LLMs und zu Marktdaten und Sentiment.
Methode
Ausgewertet wurden die EUR-Lex-Zusammenfassung von DORA, die BaFin-Veröffentlichung zur KI-Marktüberwachung, die ESMA-Stellungnahme zu KI in Wertpapierdiensten, das BaFin-Prinzipienpapier zu Big Data und KI sowie das BMF-Schreiben zur GoBD-Änderung 2025. Alle Quellen wurden am 20. Oktober 2026 geöffnet; das Fünf-Schritte-Modell ist eine redaktionelle Verdichtung der Pflichten, keine behördliche Vorgabe.
Grenzen
- Dieser Beitrag behandelt EU- und deutsches Aufsichtsrecht im Überblick; sektorale Details (Versicherung, Zahlungsdienste, Wertpapier) und Landesrecht sind nicht erschöpfend dargestellt.
- Die Hochrisiko-Fristen beruhen auf dem KI-Omnibus vom Juli 2026; weitere Änderungen sind möglich.
- Keine Rechts- und keine Anlageberatung.
Quellen
- Digitale operationale Resilienz im Finanzsektor (Zusammenfassung der Verordnung (EU) 2022/2554), EUR-Lex (abgerufen 2026-10-20) ↩1 ↩2 ↩3
- KI-Marktüberwachung, Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) (abgerufen 2026-10-20) ↩1 ↩2 ↩3 ↩4 ↩5
- ESMA provides guidance to firms using artificial intelligence in investment services, European Securities and Markets Authority (ESMA) (abgerufen 2026-10-20) ↩1 ↩2 ↩3
- Big Data und künstliche Intelligenz: Prinzipien für den Einsatz von Algorithmen in Entscheidungsprozessen, BaFin (abgerufen 2026-10-20) ↩
- GoBD; 2. Änderung aufgrund verschiedener gesetzlicher Änderungen (BMF-Schreiben vom 14. Juli 2025), Bundesministerium der Finanzen (abgerufen 2026-10-20) ↩1 ↩2 ↩3