 KI
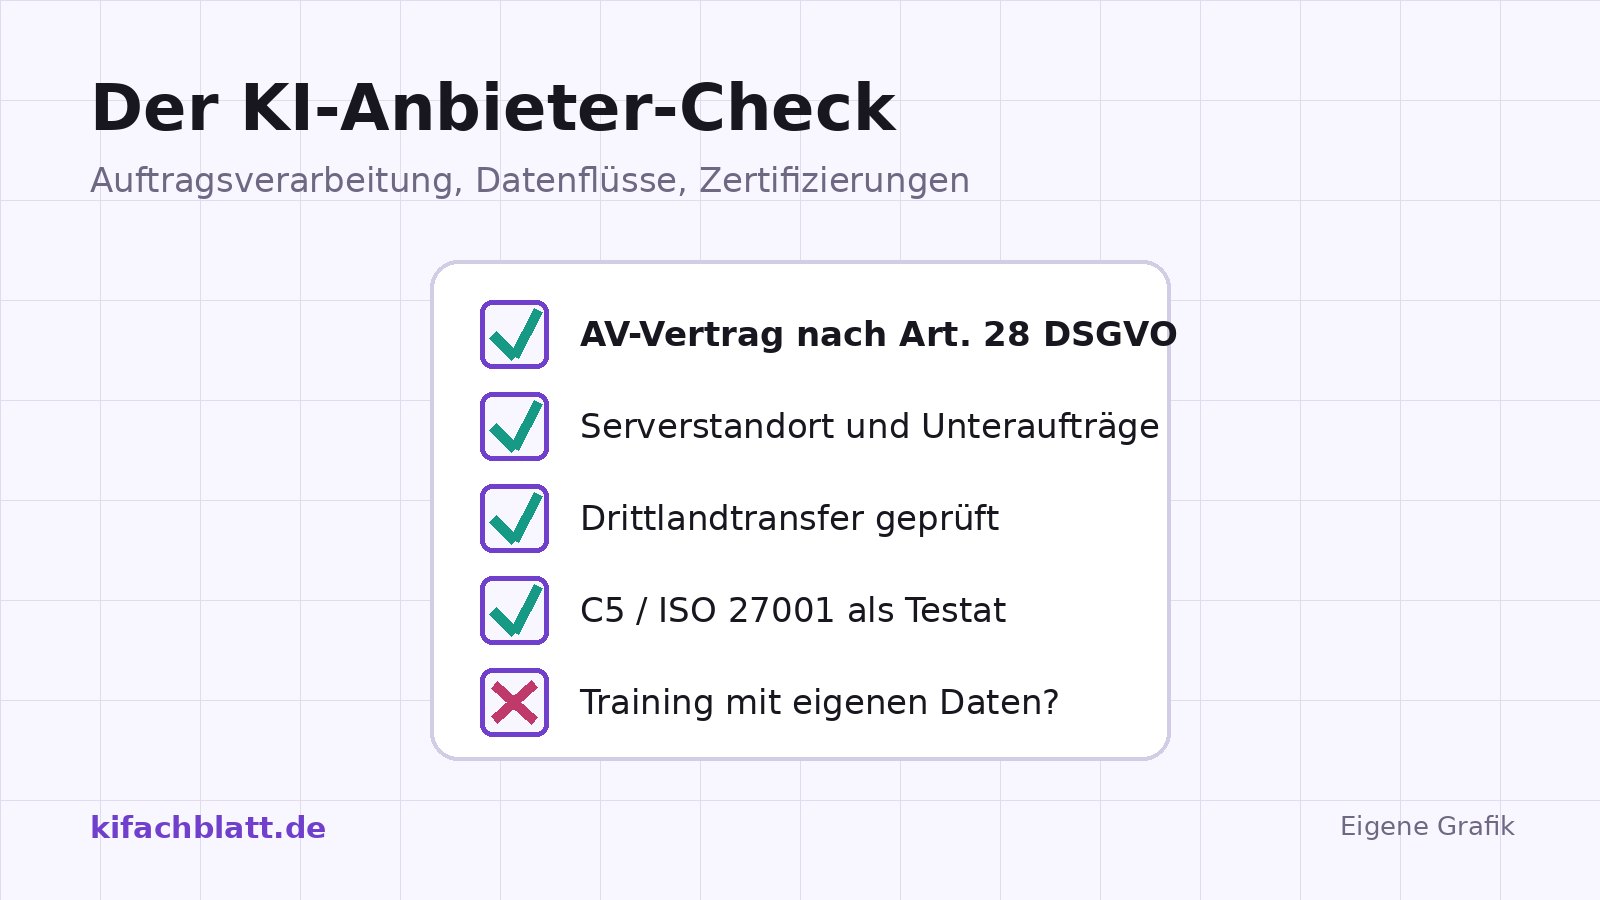
Der teuerste KI-Fehler entsteht selten im Modell - er entsteht beim Onboarding: Ein Team nutzt einen Dienst produktiv, bevor jemand Vertrag, Datenfluss und Trainingsbedingungen gelesen hat. Dieser Beitrag ist die Checkliste dagegen: sechs Prüfschritte, die sich an einem Nachmittag durch einen soliden Anbieter arbeiten lassen und die bei jedem neuen Werkzeug wiederholt werden.
Schritt 1: Rollen klären - wer ist wer?
Dein Unternehmen bestimmt Zweck und Mittel der Verarbeitung und ist damit Verantwortlicher. Der KI-Anbieter, der in deinem Auftrag Daten verarbeitet, ist Auftragsverarbeiter. Artikel 28 DSGVO verlangt dafür einen Vertrag, der Gegenstand, Dauer, Art und Zweck der Verarbeitung festlegt - und den Auftragsverarbeiter unter anderem zu verarbeiten nur auf dokumentierte Weisung, zur Vertraulichkeit, zu den Sicherheitsmaßnahmen nach Artikel 32 und zu Regeln für Unterauftragnehmer verpflichtet [1]. Die Analogie: Du gibst deine Buchhaltung an ein externes Büro - mit Vertrag, Weisungen und dem Recht, die Unterlagen zurückzufordern. Genau das ist der AV-Vertrag, nur digital.
Schritt 2: Die Trainingsfrage stellen
Die wichtigste einzelne Weiche: Nutzt der Anbieter deine Eingaben, um seine Modelle zu verbessern? Dann verarbeitet er Daten für eigene Zwecke und ist dafür selbst Verantwortlicher - dein AV-Vertrag deckt diesen Teil nicht. Seriöse Business- und API-Angebote trennen das sauber: keine Trainingsnutzung von Kundendaten, klar dokumentierte Speicherfristen. Kostenlose Consumer-Werkzeuge sind hier fast immer das falsche Werkzeug für Firmendaten. Die Frage gehört schriftlich beantwortet - AGB-Zusicherung oder Vertragsklausel, nicht Vertriebsaussage.
Schritt 3: Datenflüsse und Standorte
Wo läuft das Modell, wo werden Prompts gespeichert, wer sind die Unterauftragnehmer? Eine belastbare Antwort besteht aus drei Dokumenten: der Liste der Verarbeitungsorte, der Unterauftragsliste mit Benachrichtigungsregel und den Speicher- und Löschfristen. Wer keine Unterauftragsliste offenlegt, kann keine Einwilligung nach Artikel 28 Absatz 2 DSGVO sauber organisieren [1]. Praktisch hilft eine Skizze: Datenquelle - Dienst - Unterauftragnehmer - Speicher. Jede Linie ist eine Rechtsfrage.
Schritt 4: Drittlandtransfer bewerten
Gehen Daten in ein Land ohne Angemessenheitsbeschluss, braucht es Garantien wie Standardvertragsklauseln plus einer Bewertung des Übertragungsrisikos. Für die USA gilt derzeit der Angemessenheitsbeschluss zum EU-US Data Privacy Framework vom 10. Juli 2023: Daten dürfen an zertifizierte US-Unternehmen fließen [2]. Das Gericht der Europäischen Union hat die Entscheidung am 3. September 2025 bestätigt und die Klage von Philippe Latombe abgewiesen - die Unabhängigkeit der amerikanischen Datenaufsicht (DPRC) und die nachträgliche gerichtliche Kontrolle der Nachrichtendienste genügten demnach den Anforderungen [3]. Allerdings: Latombe hat am 31. Oktober 2025 Revision eingelegt (Rs. C-703/25 P); das letzte Wort hat der EuGH noch nicht gesprochen [3]. Konservative Praxis: DPF-Zertifizierung des Anbieters prüfen, zusätzlich dokumentieren, welche Daten überhaupt fließen - und bei hochsensiblen Daten den europäischen oder lokalen Betrieb erwägen.
Schritt 5: Nachweise statt Versprechen
Sicherheit lässt sich nicht erfragen, sondern nur belegen. Drei Anker haben sich bewährt: der C5-Kriterienkatalog des BSI, der seit 2016 der wichtigste deutsche Cloud-Sicherheitsstandard ist und 2026 als C5:2026 neu aufgelegt wurde - jetzt mit Themen wie Confidential Computing und Post-Quanten-Kryptographie, geprüft von Wirtschaftsprüfern [4]. Die ISO/IEC 27001 als internationaler Managementstandard, die der C5:2026 ausdrücklich berücksichtigt [4]. Und Prüfberichte nach SOC 2, soweit vorhanden. Kein Testat ersetzt die Vertragsprüfung - aber ein Anbieter ohne jede unabhängige Prüfung ist eine Antwort für sich.
Schritt 6: Organisation dahinter
Der Check endet nicht bei der Unterschrift. Der Dienst gehört ins Verarbeitungsverzeichnis; bei riskanten Einsätzen kommt die Folgenabschätzung vorab. Löschwege werden einmal getestet, nicht vermutet. Und ein Exit-Plan beantwortet die Frage: Wie kommen Daten und Einstellungen wieder heraus, wenn der Dienst wechselt? Wer das beim sechsten Anbieter fragt, lernt die Antwort beim ersten.
| Prüfschritt | Beleg | Alarmsignal |
|---|---|---|
| Rollen und AV-Vertrag | Vertrag nach Art. 28 DSGVO | Nur AGB-Verweis, keine Weisungsregel |
| Trainingsnutzung | Schriftliche Zusage: keine Kundendaten im Training | Formulierung „zur Produktverbesserung“ |
| Datenflüsse | Standortliste, Unterauftragsliste, Löschfristen | Keine Unterauftragsliste verfügbar |
| Drittlandtransfer | DPF-Zertifizierung oder SCCs plus Risikobewertung | Transfer ohne jede Grundlage [2][3] |
| Sicherheitsnachweise | C5, ISO 27001, SOC 2 | Selbstauskunft ohne unabhängige Prüfung [4] |
| Organisation | Verzeichniseintrag, DSFA, Exit-Plan | Kein Owner für den Dienst im Haus |
Einordnung
Der Anbieter-Check ist kein Misstrauensvotum, sondern Handwerk: Sechs Schritte, je ein Nachweis, ein Eintrag ins Verzeichnis. Was danach im Betrieb zählt - Rechte klein halten, Zugriffe kontrollieren - steht im Beitrag zur Sicherheit für Agenten-Systeme, die Datenschutz-Grundlagen im Beitrag zur DSGVO und KI.
Methode
Der Beitrag wertet den Gesetzestext des Art. 28 DSGVO, die Angemessenheitsentscheidung der Kommission, die Pressemitteilung des Gerichts der EU zum Urteil T-553/23 vom 3. September 2025 inklusive des eingelegten Revisionsverfahrens C-703/25 P und die BSI-Veröffentlichung zu C5:2026 aus. Alle Quellen wurden am 20. Oktober 2026 geöffnet. Die Checkliste ist eine redaktionelle Verdichtung, keine behördliche Vorgabe.
Grenzen
- Das Revisionsverfahren C-703/25 P zum EU-US Data Privacy Framework ist anhängig; die Bewertung des Drittlandtransfers kann sich ändern [3].
- Branchenspezifische Anforderungen (Gesundheit, Finanzen, öffentliche Hand) gehen über diese allgemeine Checkliste hinaus.
- Keine Rechtsberatung.
Quellen
- Art. 28 DSGVO - Auftragsverarbeiter, dsgvo-gesetz.de (abgerufen 2026-10-20) ↩1 ↩2 ↩3
- EU-US data transfers (Adequacy decision on the EU-US Data Privacy Framework), Europäische Kommission (abgerufen 2026-10-20) ↩1 ↩2 ↩3
- Press release No 106/25: Judgment in Case T-553/23, Latombe v Commission (mit Hinweis auf die Revision C-703/25 P), Gerichtshof der Europäischen Union (abgerufen 2026-10-20) ↩1 ↩2 ↩3 ↩4 ↩5 ↩6
- Sicheres Cloud-Computing: BSI veröffentlicht C5:2026, Bundesamt für Sicherheit in der Informationstechnik (BSI) (abgerufen 2026-10-20) ↩1 ↩2 ↩3 ↩4